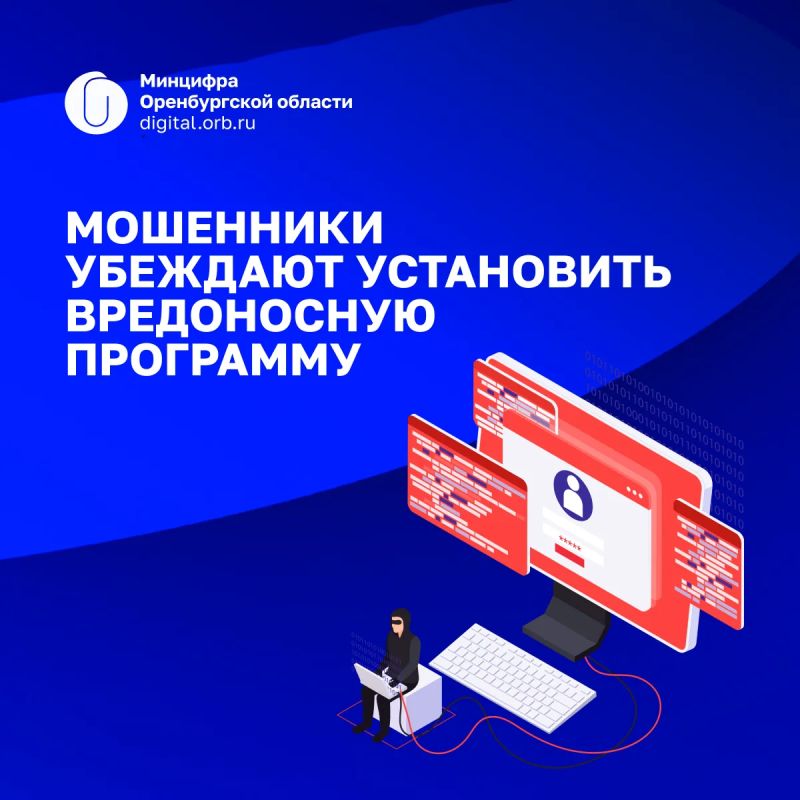
Мошенники заставляют устанавливать вредоносные программы
Злоумышленники используют метод социальной инженерии: жертва сама запускает вредоносный код, полагая, что устанавливает, восстанавливает или настраивает безопасное приложение.
Как работает схема
Пользователь переходит по рекламной ссылке на фейковый сайт либо получает «инструкцию» в чате мессенджера.
Ему предлагают вручную вставить специальную команду в PowerShell или окно «Выполнить». Мошенники объясняют это необходимостью завершить установку, устранить ошибку приложения, восстановить его работу после сбоя или получить доступ к сервису, который якобы нельзя установить обычным способом из-за блокировок.
Запущенный вручную через командную строку вредоносный код проще обходит базовые средства защиты.
Чем это опасно
Такая схема может привести к краже личных данных — паролей, банковских реквизитов, истории браузера. Кроме того, компьютер могут использовать для атак или майнинга криптовалюты, а пользователь рискует потерять контроль над устройством. Ещё одна угроза — блокировка файлов с последующим требованием выкупа.
Как защититься
Скачивайте программы только с официальных сайтов.
Не переходите по сомнительной рекламе в поисковой выдаче.
Никогда не вставляйте в системную консоль команды, смысл которых вам неизвестен.
Такая схема может привести к краже личных данных — паролей, банковских реквизитов, истории браузера. Кроме того, компьютер могут использовать для атак или майнинга криптовалюты, а пользователь рискует потерять контроль над устройством. Ещё одна угроза — блокировка файлов с последующим требованием выкупа.
Будьте бдительны: не доверяйте сомнительным ссылкам и не выполняйте поручения, в которых не уверены.